
Black October 2026: PHP2Shell, drei GitLab-Lücken und was du jetzt patchen musst
Am 21. Oktober 2026 erschienen an einem Tag Korrekturen für zwei kritische Lücken im PHP-Kern und für die dritte GitLab-Lücke mit der Höchstwertung CVSS 10 seit September. Das BSI warnt, Kliniken und Behörden nahmen laut heise Websites vom Netz. Welche Versionen betroffen sind, welche du einspielen musst und was das für Software heißt, die du selbst betreibst.
Am 21. Oktober 2026 um 14:00 UTC hat das PHP-Projekt Korrekturen für zwei Lücken im Kern der Sprache veröffentlicht, die ein Angreifer ohne Anmeldung mit einem einzigen HTTP-Request ausnutzen kann.[1] Am selben Tag hat GitLab eine Lücke mit der Höchstwertung CVSS 10.0 geschlossen, die dritte dieser Art seit dem 10. September.[2] Das BSI hat eine Cybersicherheitswarnung herausgegeben, und laut heise nahmen die Charité, Teile von berlin.de und mehrere Behörden ihre Websites vom Netz.[3, 4] In Social Media heißt die Woche inzwischen „Black October". Der Begriff ist kein offizieller: Weder das BSI noch CERT-Bund noch die amerikanische CISA verwenden ihn; er trendete laut Raw Story auf X, und Günter Born führt unter diesem Titel eine Sammelseite der Vorfälle.[5, 6] Was unter dem Label steckt, ist trotzdem ernst genug für einen Blick auf Versionen, Logs und das eigene Inventar.
Was PHP2Shell ist
PHP2Shell ist der Name, den die Forscher-Community für zwei Lücken im PHP-Kern gewählt hat: CVE-2026-109618 (Codeausführung über eine Speicherbeschädigung bei Speichermangel) und CVE-2026-109619 (Codeausführung über veralteten globalen Zustand). Beide tragen CVSS v4.0 9.2, beide funktionieren ohne Anmeldung, und beide werden durch einen einzelnen HTTP-Request ausgelöst, bevor eine Zeile Anwendungscode läuft.[1] Deshalb ist es egal, ob auf dem Server WordPress, TYPO3, ein Shop oder eine Eigenentwicklung liegt. Betroffen sind laut PHP alle Web-Schnittstellen: PHP-FPM, Apache mod_php (höchstes Risiko), php-cgi, FrankenPHP und LiteSpeed.[1] Ein nginx mit PHP-FPM ist also genauso dran wie ein klassischer Apache; eine Sonderkonfiguration ist keine Voraussetzung.
Die Korrekturen stecken in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35.[1] PHP 8.1, 8.0, 7.4 und älter sind komplett betroffen und bekommen kein offizielles Release.[7] Für diese Versionen gibt es minimale Quellcode-Backports von PHP, Pakete der Distributionen und Nachbauten der Hoster; Plesk liefert laut der Zusammenfassung bei borncity.com neu gebaute Pakete mit gleicher Versionsnummer und Build-Datum 21. Oktober 2026.[8] Das heißt für die Praxis: Die Versionsnummer allein sagt bei alten Linien nichts über den Patchstand, du musst das Paketdatum des Anbieters prüfen.
Wie schnell die Lücke angegriffen wurde, beschreibt Cisco Talos: Am 21. Oktober zunächst keine Ausnutzung, am 22. Oktober Versuche innerhalb von Stunden nach der Veröffentlichung, überwiegend Scans plus einige unkoordinierte Payloads.[9] watchTowr sieht seit dem 21. Oktober Ausnutzung in Honeypots; in der CISA-Liste aktiv ausgenutzter Lücken (KEV) stand PHP2Shell am 22. Oktober noch nicht.[7] Laut watchTowr waren Details bereits am 20. Oktober in Social Media geleakt, einen Tag vor dem geplanten Termin.[7] Amazon berichtet sogar von Angriffsversuchen gegen seine Honeypots ab dem 17. Oktober, also vor der Veröffentlichung; wie der Angreifer vorab an die Informationen kam, ist laut Amazon offen.[10]
Falls du ein System nicht sofort aktualisieren kannst, nennt PHP Maßnahmen, die das Risiko senken: session.upload_progress.enabled=0 (nur auf Pool- oder Server-Ebene, nicht per ini_set oder .user.ini), memory_limit=-1 per php_admin_value, ein knappes post_max_size und Größenlimits am Webserver oder Proxy; unter PHP 8.5 zusätzlich fatal_error_backtraces=0. PHP schreibt dazu selbst, dass nur das Update eine vollständige Korrektur ist.[1]
Drei GitLab-Lücken mit CVSS 10 in sechs Wochen
„GitLab 10/10" ist ebenfalls nur ein Presse-Kürzel für den CVSS-Wert. Dahinter stehen drei verschiedene Lücken, die in der Berichterstattung teils vermischt werden.[6]
- 10. September, CVE-2026-85706: Ein Angreifer ohne Anmeldung kann über die Commits- und Repository-Files-API beliebige Dateien des Servers lesen (Path Traversal). Voraussetzung ist mindestens ein anonym lesbares Projekt. Korrigiert in 19.1.8, 19.2.6 und 19.3.2. Laut Greenbone steht die Lücke in der KEV-Liste, wird aktiv ausgenutzt, und es gibt mehrere öffentliche Exploits.[11]
- 12. Oktober, CVE-2026-97229: Integer-Überlauf in einem CI/CD-Regex, Codeausführung ohne Anmeldung. Korrigiert laut The Hacker News in 19.4.2, 19.3.5 und 19.2.8.[12]
- 21. Oktober, CVE-2026-110264: Integer-Überlauf im Regex-Compiler, ein Angreifer ohne Anmeldung kann unter bestimmten Bedingungen beliebigen Code auf dem Server ausführen. Betroffen sind alle Versionen ab 7.0 bis vor 18.11.13, 19.0.10, 19.1.9, 19.2.9, 19.3.6, 19.4.3 und 19.5.1. GitLab nennt keinen Workaround, nur das Upgrade.[2]
Für die neueste Lücke gab es am 22. Oktober laut securityonline.info keine bestätigte Ausnutzung, keinen öffentlichen Exploit und keinen KEV-Eintrag.[13] Darauf würden wir nicht warten. GitLab veröffentlicht Details zu seinen Lücken erst nach 90 Tagen, aber der Unterschied zwischen 19.3.5 und 19.3.6 liegt offen im Quellcode; dass jemand daraus einen Exploit baut, ist nach unserer Einschätzung eine Frage von Tagen, nicht belegt, aber die übliche Erfahrung. GitLab liefert mit dem Release zwei Erkennungsmuster für die eigenen Logs, „Onigmo native worker crash" und „Org mode render error burst".[2] Dieselben Releases schließen außerdem eine SAML/LDAP-Kontoübernahme (CVE-2026-15723, CVSS 8.2), ein Cache-Poisoning bei OAuth/OIDC (CVE-2026-112212, 7.5) und das Durchsickern interner Zugangsdaten über Antwort-Header (CVE-2026-105777, 4.3).[2]
Zwei Hinweise für das Upgrade: Die Patches enthalten Datenbank-Migrationen (19.4.3 auch eine Post-Deploy-Migration), auf einer einzelnen Maschine bedeutet das eine kurze Downtime.[2] Und wer auf einer älteren Linie steht, bleibt nach unserer Empfehlung innerhalb der Linie, etwa 19.3.x auf 19.3.6, statt den Sprung auf 19.5 mit dem Notfall-Patch zu verbinden. Deutsche Vorfälle rund um die GitLab-Lücken haben wir nicht gefunden; die Lücken betreffen jede selbst betriebene Instanz gleichermaßen.
Was in Deutschland passiert ist
Das BSI hat die Cybersicherheitswarnung „PHP: Kritische Schwachstellen bedrohen Webanwendungen weltweit" veröffentlicht und am 21. und 22. Oktober aktualisiert, zuletzt auf Version 1.2. Die Behörde fordert, die Patches unverzüglich einzuspielen, kennt keine bestätigte erfolgreiche Breitenausnutzung, aber unbestätigte Berichte über existierende Exploits, und weist darauf hin, dass auch Hersteller von Netzwerkkomponenten mit eingebautem PHP eigene Advisories veröffentlichen. Nach Einschätzung des BSI sind die meisten Betreiber von Websites und Webanwendungen wahrscheinlich betroffen.[3] Laut heise empfahl das BSI außerdem, Websites vorsorglich offline zu nehmen, solange keine Patches verfügbar sind; in der Warnung selbst haben wir diese Formulierung nicht gefunden.[4]
Heise berichtet unter Berufung auf dpa und NDR, dass die Charité ihre Websites vollständig vom Netz nahm, Teile von berlin.de abgeschaltet wurden, die FU Berlin IT-Dienste einschränkte, die Berliner Internetwache nicht erreichbar war und Behörden- und Polizeiseiten in Bayern und Niedersachsen zeitweise ausfielen.[4] DATEV nahm nach einer Meldung in der DATEV-Community, die borncity.com zitiert, vorsorglich einzelne Anwendungen vorübergehend offline.[8] Belegte Fälle erfolgreicher Angriffe auf deutsche Betreiber gab es bis zum 22. Oktober nicht; heise schreibt ausdrücklich, dass erfolgreiche Exploits bislang nicht belegt sind.[4]
Die großen deutschen Hoster haben nach der Übersicht bei borncity.com innerhalb eines Tages reagiert: Hetzner patchte PHP 5.6, 7.3, 7.4 und 8.0 bis 8.5, All-Inkl über Nacht einschließlich der Altversionen, Netcup setzte das Hosting vorsorglich aus und meldete um 23:45 Uhr am 21. Oktober Vollzug, DomainFactory folgte am 22. Oktober gegen 13:30 Uhr, Strato meldete Wartung, Ionos arbeitete noch daran.[8] Für Plesk-Server gibt es neben den Site-Paketen ein eigenes Update für das Panel-PHP, Plesk Obsidian 18.0.81 Update 4 beziehungsweise 18.0.80 Update 11; ein Leser berichtet bei borncity.com, dass das Site-PHP aktualisiert war, das Panel-PHP aber nicht.[8] Und PHP steckt nicht nur in Websites: Netgate hat pfSense aktualisiert (Plus und CE 2.9.0 mit PHP 8.5.12, CE 2.8.1 mit 8.3.36, das Captive Portal war ebenfalls angreifbar), OPNsense ebenso, QNAP und Synology haben Advisories für ihre NAS-Systeme veröffentlicht.[8]
KI auf der Seite der Angreifer
Die Berichte vom 21. und 22. Oktober zeigen in einer zweiten Linie, warum die Zeit zwischen Patch und Angriff schrumpft: Sprachmodelle arbeiten inzwischen auf beiden Seiten. Beim Finden von PHP2Shell war das der Fall. Wiz Research, das die erste der beiden Lücken am 19. August entdeckte und am 24. August an PHP meldete, nennt die Modelle Gemini 4 Argon, GPT-5.6 Sol und den eigenen Agenten Wiz Atlas als Werkzeuge der gesamten Untersuchung und schreibt, Frontier-Modelle hätten die Hürde deutlich gesenkt, aus einem lange bekannten Fehler einen Exploit zu machen; eine einzelne Person habe in einer Woche geschafft, wofür ein Spitzenteam früher Monate gebraucht hätte, und Modelle helfen dabei, einen Exploit an andere PHP-Versionen, Konfigurationen und Speicherlayouts anzupassen.[14] Cisco Talos schreibt ebenfalls, KI habe bei der Entdeckung eine Schlüsselrolle gespielt, sagt aber nichts darüber, ob die beobachteten Angriffsversuche KI-gestützt waren.[9] Amazon sah in seinem Honeypot-Netz den ersten Versuch am 17. Oktober, vier Tage vor der Veröffentlichung, und den ersten öffentlichen Exploit-Code gegen 2 Uhr UTC am 21. Oktober, zwölf Stunden vor dem Ende der Sperrfrist; die unterschiedlichen Payloads sprächen für mehrere Akteure, und KI-gestützte Analyse mache es billiger, aus einem Patch-Diff oder einem Advisory einen funktionierenden Exploit zu bauen. Dass einer der beobachteten Exploits von einem Modell stammt, behauptet Amazon nicht.[10]
Der größte Einzelfall der Woche kommt von Microsoft. Am 21. Oktober ordnete Microsoft die Kompromittierung des Cloud-Backups von ConnectWise der chinesischen Staatsnähe zugerechneten Gruppe Storm-0940 zu. Die Gruppe setzte ARTEX ein, ein quelloffenes Pentest-Framework, das mit beliebigen Sprachmodellen Aufklärung, Schwachstellensuche, Passwortangriffe und Datendiebstahl als Agenten automatisiert. Mit gestohlenen Anwendungsidentitäten versuchte sie Anmeldungen an mehr als 2.250 Microsoft-365-Mandanten mit bis zu 2.900 Versuchen pro Minute; in mehreren Fällen vergingen von der Zielauswahl bis zu privilegiertem Zugriff weniger als drei Stunden. Microsoft schreibt zugleich, dass der Großteil der Versuche scheiterte und eine erfolgreiche Anmeldung nicht bedeutet, dass Daten abgeflossen sind; Länder nennt der Bericht nicht.[15] Wie viele Kunden tatsächlich kompromittiert wurden und ob Daten gestohlen wurden, hat Microsoft laut The Register nicht gesagt; die Techniken selbst, gestohlene Zugangsdaten, Password Spraying, Anwendungsmissbrauch, sind nicht neu, die KI hat sie beschleunigt.[16]
Am selben Tag veröffentlichte der KI-Sicherheitsanbieter Straiker seine Analyse von „CARLIY0S", einem Angriffssystem der Gruppe CyberCartel auf dem quelloffenen Framework PentAGI gegen Banken und Zahlungsdienstleister in Lateinamerika, vor allem in Mexiko. Nach Straikers Beschreibung koordinierte ein Claude-Modell in der Entwicklungsumgebung Cursor mehrere Unteragenten für Aufklärung, Exploit-Erzeugung und Entscheidung, dazu kamen Kimi- und weitere Claude-Modelle als Ersatz und fünf Grok-Instanzen für das Durchsuchen von Daten nach Geheimnissen. Die Schutzmechanismen der Modelle umgingen die Täter, indem sie die Aufträge als autorisierten Red-Team-Test, als Capture-the-Flag-Übung oder als Schwachstellenmeldung rahmten; verweigerte ein Modell, wechselte das System auf eine Datei mit vorgefertigtem Angriffscode. Straiker spricht von mehr als 400 Finanzzielen in wenigen Monaten und einer gestohlenen Datenbank mit 4.493 Datensätzen, darunter 2.911 E-Mail-Adressen, 903 Kontonummern und 67 Passwörter im Klartext. Bestätigte Einbrüche oder betrügerische Transaktionen belegt der Bericht nicht, die Opfer sind anonymisiert, und die Zahlen sind Straikers eigene Momentaufnahme ohne unabhängige Prüfung. Anthropic hat nach Straikers Angaben den missbrauchten Zugang gesperrt, xAI prüft die Aktivität der Grok-Instanzen.[17]
Ein dritter Bericht, den Hunt.io Mitte Oktober veröffentlichte und der am 22. Oktober breit aufgegriffen wurde, zeigt die Handwerksebene: Auf einem offen erreichbaren Angreifer-Server lag neben Exploit-Code für zwei PaperCut-Lücken (CVE-2026-81578, CVE-2026-82078) eine 19 Kilobyte große Anweisungsdatei für einen KI-Programmieragenten, Codex mit einem DeepSeek-Modell, auf Russisch und Englisch. Sie erlaubt bis zu 25 gleichzeitige Unteragenten, verlangt, die Lücke als vorhanden anzunehmen, und rahmt die Arbeit als autorisierte Übung. Der Aufklärungspool des Täters umfasste 1.005 Hosts in mindestens 45 Ländern; die Metasploit-Protokolle zählen 2.165 Versuche und 13 Erfolge. GreyNoise und Blackpoint Cyber meldeten mindestens 440 kompromittierte PaperCut-Instanzen bei 395 Organisationen in 48 Ländern; die Zuordnung zu einem russischsprachigen Täter ist eine Einschätzung von GreyNoise.[18] Und die KI-Werkzeuge selbst sind Angriffsfläche: Pillar Security veröffentlichte am 19. Oktober eine Codeausführung im KI-Programmieragenten OpenCode (Versionen 1.0.137 bis 1.18.32 unter Windows und WSL), bei der ein bösartiger MCP-Server beim Anmelden Befehle in PowerShell einschleust; der Fix 1.18.33 vom 28. September erschien ohne CVE und ohne Advisory.[19]
Zur Einordnung: Das sind in 48 Stunden zwei Herstellerberichte über KI-automatisierte Angriffe, ein belegter Fall KI-gestützter Schwachstellenforschung und ein ausgewerteter Werkzeugkasten. Keiner davon nennt Deutschland, keiner belegt, dass die Angriffsversuche auf PHP2Shell selbst von Modellen erzeugt wurden, und die großen Zahlen sind Ziele und Versuche, nicht bestätigte Einbrüche. Was die Berichte übereinstimmend zeigen, ist das Tempo: Stunden von der Zielauswahl zum privilegierten Zugriff, Tage von der Lücke zum Exploit. Für dich heißt das, dass die Frist zwischen Patch-Veröffentlichung und Einspielen nicht mehr in Wochen gemessen wird.
Welche Versionen du jetzt brauchst
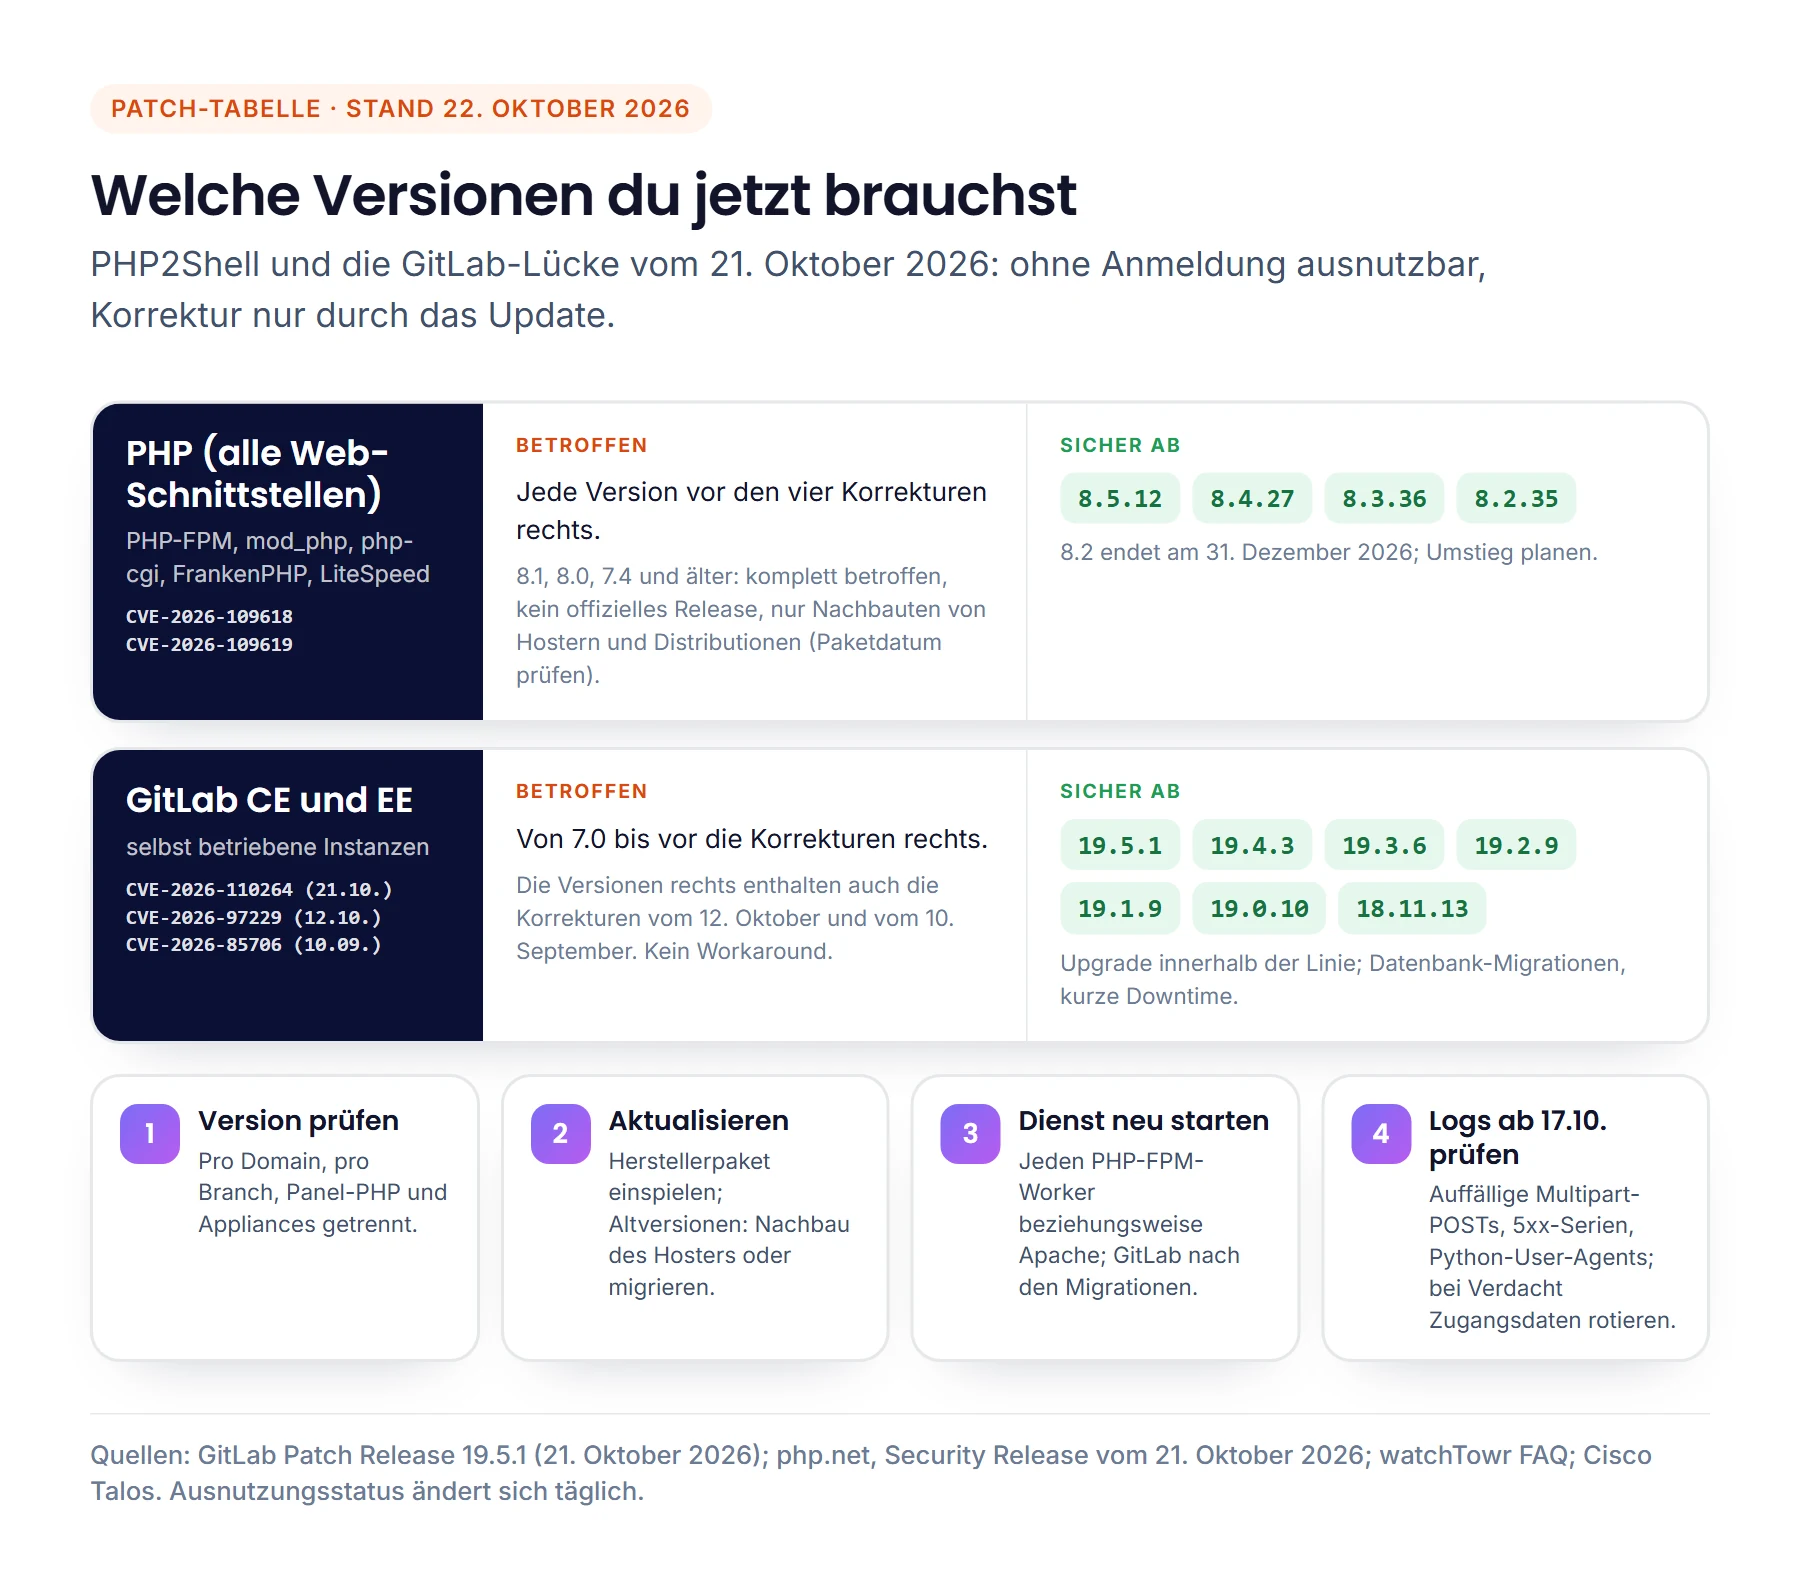
| Produkt | Betroffen | Sicher ab | Was du tust |
|---|---|---|---|
| PHP 8.5 | vor 8.5.12 | 8.5.12 | aktualisieren, PHP-FPM oder Apache neu starten |
| PHP 8.4 | vor 8.4.27 | 8.4.27 | aktualisieren, Dienst neu starten |
| PHP 8.3 | vor 8.3.36 | 8.3.36 | aktualisieren, Dienst neu starten |
| PHP 8.2 | vor 8.2.35 | 8.2.35 | aktualisieren; Umstieg planen, 8.2 endet am 31. Dezember 2026 |
| PHP 8.1, 8.0, 7.4 und älter | alle | kein offizielles Release | Nachbau des Hosters oder der Distribution einspielen (Paketdatum prüfen) oder migrieren |
| Plesk Obsidian (Panel-PHP) | vor 18.0.81 Update 4 / 18.0.80 Update 11 | 18.0.81 Update 4, 18.0.80 Update 11 | Plesk-Update, plesk php -v prüfen |
| GitLab CE/EE, CVE-2026-110264 | 7.0 bis vor die sicheren Versionen | 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 | Upgrade innerhalb der Linie; Migrationen, kurze Downtime |
| GitLab CE/EE, CVE-2026-97229 | 19.2 vor 19.2.8, 19.3 vor 19.3.5, 19.4 vor 19.4.2 | 19.2.8, 19.3.5, 19.4.2 | mit dem Upgrade oben erledigt |
| GitLab CE/EE, CVE-2026-85706 | 18.7 bis 19.1.7, 19.2.0 bis 19.2.5, 19.3.0 bis 19.3.1 | 19.1.8, 19.2.6, 19.3.2 | 18.x und 19.0 haben keine Korrektur, mindestens 19.1.8 |
| pfSense, OPNsense, QNAP, Synology | je Hersteller | je Hersteller | Appliances getrennt prüfen, Herstellerhinweis lesen |
Quellen der Tabelle: GitLab-Patch-Release vom 21. Oktober, php.net, watchTowr und The Hacker News; die Plesk- und Appliance-Zeilen stammen aus der Zusammenfassung bei borncity.com.[1, 2, 7, 8, 12] Für Distributionen gilt: Debian, Ubuntu, RHEL, SUSE und Fedora haben laut heise am 21. Oktober Pakete veröffentlicht, das Remi-Repository hatte bei Veröffentlichung noch keines.[1, 4] Entscheidend ist dort die Paketversion des Anbieters, nicht der PHP-Versionsstring; nach einem Leserbericht bei borncity.com zeigen manche Ubuntu-Dashboards trotz Patch alte Versionsnummern.[8]
Was du in den nächsten Stunden prüfst
- Inventar zuerst. Wo läuft PHP (Websites, Staging- und Altseiten, Intranet, Plugins, Appliances, NAS, Firewall-Portale), wo GitLab oder andere selbst betriebene Dienste? Was du nicht kennst, kannst du nicht patchen.
- Nicht nur die Hauptseite. Bei Plesk sind oft mehrere PHP-Versionen parallel installiert, dazu das Panel-PHP; Container-Images bringen ihr eigenes PHP mit.
- Version prüfen und Dienst neu starten. Ein installiertes Paket schützt erst, wenn jeder PHP-FPM-Worker beziehungsweise Apache neu gestartet wurde; watchTowr formuliert es als „Restart every PHP worker".[7] Bei Altversionen das Paketdatum des Anbieters prüfen.
- Altversionen sind ein Betriebsrisiko. PHP 8.1 und älter bekommen keine offizielle Korrektur, PHP 8.2 endet am 31. Dezember 2026.[7] Hoster nach dem Backport fragen oder die Migration ansetzen.
- Logs rückwirkend ab dem 17. Oktober prüfen, dem frühesten gemeldeten Versuch: auffällige Multipart-POSTs, Serien von 500-, 502- und 503-Fehlern, Python-User-Agents. Talos hat Snort-Regeln (SIDs 67359, 67360, 67375) und sechs IP-Adressen als Indikatoren veröffentlicht.[8, 9] Bei Verdacht nach neuen PHP-Dateien und fremden Prozessen des Webnutzers suchen und Zugangsdaten rotieren.
- Exposition senken. Admin-Panels per IP oder VPN einschränken, WAF-Regeln als Zwischenlösung. Ein nur intern erreichbares System reduziert, wer die Lücke erreichen kann, aber kein Hersteller nennt das als Ersatz für das Update: PHP schreibt, nur das Update sei eine vollständige Korrektur, GitLab nennt gar keinen Workaround.[1, 2]
- Quellen-Disziplin. BSI-Warnung und Hersteller-Advisory lesen, nicht die Zusammenfassung in Social Media. Der KEV-Status und die Berichte über Ausnutzung ändern sich stündlich; das Datum in diesem Beitrag ist der 22. Oktober.
Zwei Nachträge aus den Leserberichten bei borncity.com, beide unbestätigt: Es gibt Hinweise auf einen möglichen unvollständigen Patch in 8.5.12 und auf eine Regression in der SimpleXML-Korrektur von 8.4.27 und 8.5.12 mit Abstürzen („zend_mm_heap corrupted"), für die ein Fix fertig, aber noch nicht veröffentlicht sei.[8] Weder PHP noch watchTowr bestätigen einen Bypass. Ein Folge-Release wie 8.4.28 lohnt also einen zweiten Blick in den nächsten Tagen.
Was das für Software heißt, die du selbst betreibst
Ein GitLab im eigenen Rechenzentrum, ein Webserver beim Hoster, eine KI-Plattform auf dem eigenen Server: Dass die Daten im Haus bleiben, verkleinert die Angriffsfläche nicht von allein. Der Vorteil ist die Kontrolle über Patchzeitpunkt und Datenfluss, der Preis ist die Verantwortung für die Patch-Disziplin. Das gilt auch für MadeForPrivacy: Der Code der Plattform enthält kein PHP (der Server ist Python, der Client React), ob eine mitgelieferte Komponente betroffen ist, muss man trotzdem prüfen statt annehmen, und die Plattform läuft bei dir und wird bei dir aktualisiert. Updates gehören zum Grundsupport, eingespielt werden sie vom Kunden selbst, wenn wir die Installation nicht übernommen haben.[20] Bei den Websites in unserer Betreuung gehören Updates von CMS, Theme und Plugins zur Leistung.[21]
Wenn du nicht weißt, wo in deinem Haus PHP läuft oder welche GitLab-Version auf dem Server liegt, ist das die erste Aufgabe für heute. Wenn du sie nicht selbst machen willst, schauen wir gemeinsam drauf.
Häufige Fragen
Bin ich von PHP2Shell betroffen, wenn meine Website bei einem Hoster liegt?
Wahrscheinlich war sie es bis zum Patch des Hosters. Die großen deutschen Hoster haben nach der Übersicht bei borncity.com am 21. und 22. Oktober aktualisiert, teils über Nacht, teils mit einer Pause des Hostings.[8] Prüfe im Hosting-Panel, welche PHP-Version pro Domain läuft, und frag beim Hoster nach, wenn dort noch 8.1 oder älter steht: Dafür gibt es nur Nachbauten und kein offizielles Release.[7]
Reicht es, die PHP-Version im Panel zu prüfen?
Nein. Erstens schützt das Paket erst nach einem Neustart aller PHP-FPM-Worker beziehungsweise des Apache.[7] Zweitens zeigen Distributionen mit Backports oft die alte Versionsnummer, obwohl der Patch drin ist; Plesk baut Altversionen mit gleicher Nummer neu, erkennbar nur am Build-Datum.[8] Drittens hat Plesk ein eigenes Panel-PHP, das separat aktualisiert wird.[8]
Mein GitLab ist nur aus dem Firmennetz erreichbar. Muss ich trotzdem sofort patchen?
Ja. Die Lücke vom 21. Oktober lässt sich ohne Anmeldung ausnutzen, und GitLab nennt keinen Workaround.[2] Ein internes Netz verkleinert den Kreis, der die Instanz erreicht, aber jeder Rechner im Netz, jede Phishing-Mail und jeder VPN-Zugang ist dann Teil dieses Kreises. Für die September-Lücke CVE-2026-85706 gilt zusätzlich: Ein einziges anonym lesbares Projekt reicht als Voraussetzung.[11]
Was ist „Black October"?
Eine Sammelbezeichnung aus Presse und Social Media für die Häufung von Sicherheitsvorfällen in der Woche um den 21. Oktober 2026, vor allem PHP2Shell und die GitLab-Lücke mit CVSS 10. Der Begriff trendete laut Raw Story auf X; Günter Born führt eine Sammelseite unter diesem Titel.[5, 6] Weder das BSI noch CERT-Bund noch die CISA verwenden ihn.
Quellen
- PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 Released (Security Release, GHSA-w8hw-w9fx-j79w und GHSA-6wmf-4rv5-p3rp).
- GitLab Patch Release: 19.5.1, 19.4.3, 19.3.6 (CVE-2026-110264 und weitere Korrekturen).
- Cybersicherheitswarnung 2026-297981-1032: PHP – Kritische Schwachstellen bedrohen Webanwendungen weltweit.
- PHP2Shell: Updates trudeln ein, viele Webseiten offline, Angriffe laufen.
- Berichterstattung zu „Black October" als Trend auf X.
- Black October 2026: IT-Katastrophen der letzten Tage (Sammelseite).
- PHP CVE-2026-109618 / CVE-2026-109619 FAQ (betroffene Versionen, Honeypot-Beobachtung, KEV-Status).
- PHP2Shell: PHP-Updates und Nachlese (Hoster, Plesk, DATEV, Leserberichte zu Restrisiken).
- Two critical RCEs in PHP core (Ausnutzungsstatus, Snort-Regeln, Indikatoren).
- Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot.
- GitLab Path Traversal Vulnerability CVE-2026-85706 (KEV, öffentliche Exploits).
- GitLab patches CVSS 10.0 flaw (CVE-2026-97229, Versionen 19.4.2, 19.3.5, 19.2.8).
- GitLab critical patch release CVE-2026-110264 (Ausnutzungsstatus, PoC, KEV).
- PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet (Zeitleiste, Rolle der Modelle).
- AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise (Storm-0940, ConnectWise).
- Microsoft says ConnectWise breach let Chinese spies loose on 2,250 cloud tenants.
- Inside CARLIY0S: how CyberCartel used multiple AI models to attack Latin American banks.
- Inside a PaperCut attacker's AI toolkit: agent instructions, exploit code, a second RCE, and victims across 45+ countries.
- OpenCode flaw lets malicious MCP servers execute code during sign-in on Windows and WSL.
- § 6 Grundsupport und Updates für MadeForPrivacy.
- Websites und Betreuung: Leistungsumfang der Website-Betreuung.
Alle Quellen zuletzt abgerufen am 22. Oktober 2026. Der Ausnutzungsstatus und die KEV-Einträge ändern sich täglich; prüfe vor einer Entscheidung die Herstellerseite. Angaben, die nur aus einer Sekundärquelle stammen (heise, borncity.com, The Hacker News, Greenbone, securityonline.info), sind im Text als solche gekennzeichnet.
Nächster Schritt
Inventar, Versionen, Logs: wir gehen es mit dir durch.
Wir gehen mit dir durch, wo in deinem Haus PHP und selbst betriebene Dienste laufen, welche Versionen dort stehen und was in den Logs seit dem 17. Oktober zu sehen ist.
Neueste Kommentare