
KI-Kompetenz-Pflicht: Was Artikel 4 der KI-Verordnung von deinem Unternehmen verlangt
Seit Februar 2025 gilt Artikel 4 der KI-Verordnung für jedes Unternehmen, das KI einsetzt, auch wenn es nur ein Chat-Werkzeug ist. Seit August 2026 schauen die Behörden hin. Was die Pflicht wirklich verlangt, was nicht, und wie du sie im Mittelstand ohne Theater erfüllst.
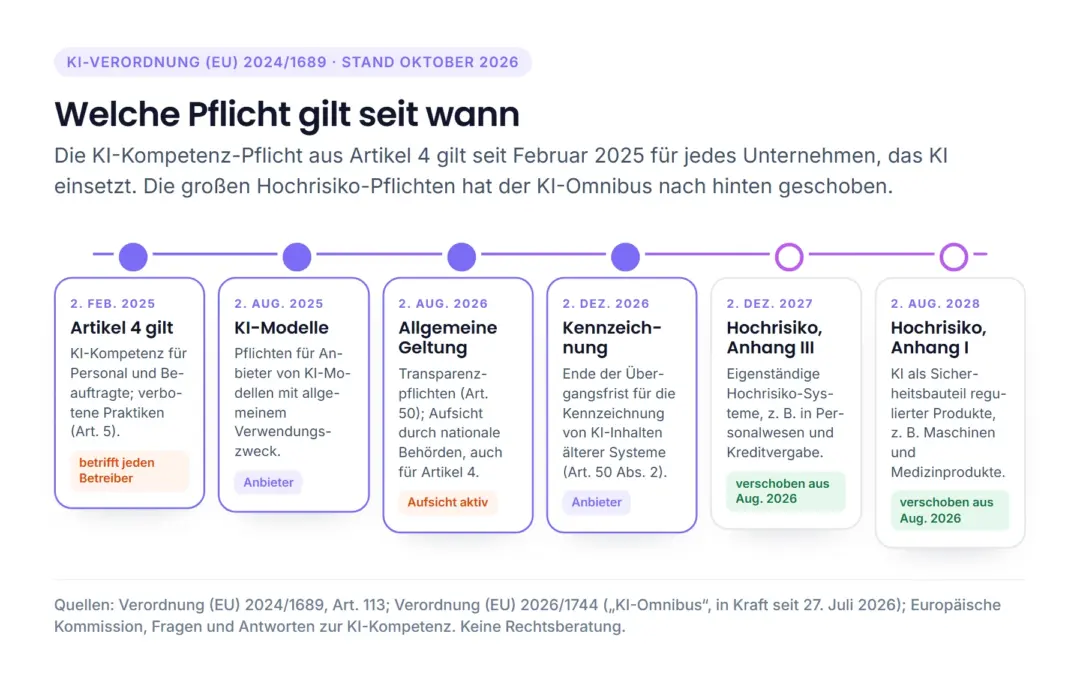
Viele Mittelständler haben die KI-Verordnung bisher als Thema für Konzerne und Hochrisiko-Anwendungen abgelegt. Für die meisten Pflichten stimmt das sogar. Eine Pflicht gilt aber seit dem 2. Februar 2025 für jedes Unternehmen, das KI einsetzt, egal ob es ein eigener Agent für den Rechnungseingang ist oder ein Chat-Werkzeug, das jemand im Vertrieb nutzt: die KI-Kompetenz nach Artikel 4.[1] Seit dem 2. August 2026 ist die Verordnung im Großen und Ganzen anwendbar, und die nationalen Marktüberwachungsbehörden sind für die Aufsicht zuständig, auch über Artikel 4.[2, 3] Zeit, die Pflicht nüchtern anzuschauen.
Was Artikel 4 verlangt
Der Artikel ist kurz. Anbieter und Betreiber von KI-Systemen müssen Maßnahmen ergreifen, damit ihr Personal und andere Personen, die in ihrem Auftrag mit KI-Systemen umgehen, über ausreichende KI-Kompetenz verfügen. Dabei sind technische Kenntnisse, Erfahrung, Ausbildung und Schulung der Personen zu berücksichtigen, außerdem der Kontext, in dem die Systeme eingesetzt werden, und die Personen, bei denen sie eingesetzt werden.[1] KI-Kompetenz definiert die Verordnung als die Fähigkeiten, Kenntnisse und das Verständnis, die es erlauben, KI-Systeme sachkundig einzusetzen und sich der Chancen, Risiken und möglichen Schäden bewusst zu sein.[1]
Zwei Begriffe entscheiden, ob du betroffen bist. Anbieter ist, wer ein KI-System entwickelt und unter eigenem Namen auf den Markt bringt. Betreiber ist, wer ein KI-System in eigener Verantwortung verwendet, außer rein privat.[1] Ein Unternehmen, das einen Assistenten in der Bürosoftware freischaltet oder seinen Mitarbeitenden ein Chat-Werkzeug erlaubt, ist Betreiber. Die Pflicht hängt nicht an der Risikoklasse des Systems, sondern gilt für Betreiber aller KI-Systeme.
Was der KI-Omnibus im Juli 2026 geändert hat
Mit der Verordnung (EU) 2026/1744, dem sogenannten KI-Omnibus, hat die EU im Juli 2026 mehrere Termine und Formulierungen der KI-Verordnung angepasst. Die Verordnung wurde am 24. Juli 2026 im Amtsblatt veröffentlicht und ist am 27. Juli 2026 in Kraft getreten.[4] Für Artikel 4 ist die Änderung eine Klarstellung: Aus der Pflicht, ausreichende Kompetenz sicherzustellen, wurde die Pflicht, Maßnahmen zur Förderung der KI-Kompetenz zu ergreifen. Ein bestimmtes Kompetenzniveau für einzelne Personen verlangt der Artikel nicht; Kommission und Mitgliedstaaten sollen Unternehmen dabei mit Material und Angeboten unterstützen.[2, 4]
Verschoben wurden die Pflichten für Hochrisiko-Systeme: für eigenständige Hochrisiko-Systeme nach Anhang III, etwa in Personalauswahl oder Kreditvergabe, auf den 2. Dezember 2027, für KI als Sicherheitsbauteil regulierter Produkte nach Anhang I auf den 2. August 2028. Für die Kennzeichnung von KI-Inhalten durch Anbieter, die ihr System vor dem 2. August 2026 auf den Markt gebracht haben, gilt eine Übergangsfrist bis zum 2. Dezember 2026.[3, 4] Artikel 4 wurde nicht verschoben. Die Pflicht gilt seit Februar 2025.
Was nicht verlangt wird
Um Artikel 4 ist ein kleiner Markt aus Pflichtschulungen und Zertifikaten entstanden. Die Europäische Kommission hat dazu in ihren Fragen und Antworten eine klare Linie: Es gibt keine Pflichtschulung in einem bestimmten Format, keine Mindestinhalte, kein vorgeschriebenes Niveau, und ein Zertifikat ist nicht nötig. Ein interner Nachweis über durchgeführte Schulungen oder andere Maßnahmen reicht.[2] Was die Kommission erwartet, ist ein Vorgehen, das zur Organisation passt: ein allgemeines Verständnis von KI, Klarheit über die eigene Rolle als Anbieter oder Betreiber, Wissen über die Risiken der konkret eingesetzten Systeme, abgestuft nach Vorwissen und Kontext der Mitarbeitenden.[2]
Übersetzt heißt das: Die Buchhalterin, die einen Agenten für den Rechnungseingang bedient, braucht etwas anderes als der Entwickler, der ihn konfiguriert, und beide etwas anderes als die Kollegin, die KI nur für Textentwürfe nutzt. Eine Pflichtstunde für alle erfüllt den Zweck schlechter als drei kurze, rollenbezogene Einweisungen.
Was passiert, wenn man nichts tut
Seit August 2026 sind die Marktüberwachungsbehörden der Mitgliedstaaten für die Aufsicht zuständig.[2] In Deutschland ist die Bundesnetzagentur als zentrale Behörde vorgesehen; sie betreibt seit Juli 2025 den KI-Service-Desk mit einem Compliance-Kompass, mit dem Unternehmen prüfen können, welche Pflichten der Verordnung sie treffen, und sammelt dort auch kostenlose Schulungsangebote.[5] Einen eigenen Bußgeldtatbestand für Artikel 4 enthält der Sanktionskatalog der Verordnung nach unserer Lesart nicht; die Kommission verweist darauf, dass die nationalen Behörden verhältnismäßige Maßnahmen ergreifen können, besonders wenn es wegen fehlender Kompetenz zu einem Vorfall kommt, und dass Geschädigte nach nationalem Recht Ansprüche geltend machen können.[2]
Das praktische Risiko liegt also weniger in einer Strafe für das fehlende Schulungsprotokoll als in dem, was ohne Kompetenz passiert: vertrauliche Daten in einem öffentlichen Chat, eine ungeprüft übernommene KI-Antwort im Angebot, eine Mail, die ein Assistent befolgt hat, obwohl sie ein Angriff war. Und es gibt eine zweite Aufsicht, die dasselbe erwartet: Die Datenschutzkonferenz nennt in ihrer Orientierungshilfe zu KI und Datenschutz die Unterweisung der Beschäftigten und klare interne Regeln als Teil des datenschutzkonformen Einsatzes.[6] Wer Artikel 4 ernst nimmt, erledigt diesen Punkt gleich mit.
So erfüllst du die Pflicht im Mittelstand
Fünf Schritte, die in einem Unternehmen mit 20 bis 200 Mitarbeitenden in wenigen Wochen zu schaffen sind, ohne externe Pflichtkurse.
1. Inventar: Welche KI ist im Haus?
Nicht nur die offiziell eingeführten Werkzeuge. Auch der Assistent in der Bürosoftware, das Chat-Werkzeug auf dem privaten Handy, der Übersetzer im Browser. Eine kurze Umfrage pro Abteilung reicht meist. Was du nicht kennst, kannst du weder regeln noch schulen.
2. Rollen: Wer macht was mit KI?
Drei Gruppen genügen in der Praxis: wer KI nur nutzt, wer sie einrichtet und verantwortet, und wer entscheidet, was angeschafft wird. Für jede Gruppe wird festgehalten, welche Systeme sie betrifft und welches Wissen sie dafür braucht.
3. Regeln: Was darf womit verarbeitet werden?
Das ist der Kern, und er ist einfacher, als er klingt, wenn die Regel am Datenfluss ansetzt statt am Werkzeug: Welche Daten dürfen in einen externen Dienst, welche müssen im Haus bleiben? Bei MadeForPrivacy heißt diese Regel Datenzone: Jeder Agent trägt eine der drei Zonen Nur lokal, DSGVO-konform oder Ungeschützt, und die Plattform setzt technisch durch, dass ein Schritt nur Dienste nutzt, die mindestens die Zone seines Agenten erfüllen. Für die Einweisung ist das ein Vorteil, denn die Regel steht nicht in einer Richtlinie, die niemand liest, sondern als Badge am Agenten, mit dem die Mitarbeitenden arbeiten.
4. Einweisung: kurz, rollenbezogen, wiederholbar
Für Nutzerinnen und Nutzer: Was kann das Werkzeug, wo irrt es, was darf hinein, wie prüfe ich das Ergebnis, an wen melde ich Auffälligkeiten. Für Verantwortliche zusätzlich: Konfiguration, Protokolle, Datenflüsse, Umgang mit Vorfällen. Eine Stunde, ein Dokument, ein Ansprechpartner. Bei der Einführung unserer Plattform gehört diese Einweisung dazu, weil wir erklären, was wir bauen. Das steht so auf unserer Seite zu KI und Beratung und ist kein Zusatzprodukt.
5. Nachweis: dokumentieren und aktuell halten
Wer wann zu welchem System eingewiesen wurde, welche Regeln gelten, wann sie zuletzt geprüft wurden. Mehr verlangt die Kommission nicht.[2] Hilfreich ist, wenn das System selbst Nachweise liefert: MadeForPrivacy protokolliert jeden Agentenlauf mit Schritten, genutzten KI-Diensten, Tokens und Kosten. Das ersetzt keine Schulungsliste, zeigt aber jederzeit, welche KI im Betrieb tatsächlich womit gearbeitet hat.
Zum Einordnen
Dieser Beitrag beschreibt die Rechtslage nach unserem Verständnis am 5. Oktober 2026 und ersetzt keine Rechtsberatung. Für die eigene Einordnung sind der Compliance-Kompass der Bundesnetzagentur und die Fragen und Antworten der Kommission ein guter Start; bei Hochrisiko-Anwendungen, Betriebsvereinbarungen oder Fragen zur Rechtsgrundlage gehört eine Juristin oder ein Jurist an den Tisch.
Was bleibt
Artikel 4 ist keine Schulungsbürokratie, sondern die Mindestanforderung, die ein Unternehmen ohnehin erfüllen sollte, bevor es Mitarbeitenden Werkzeuge gibt, die Texte erfinden und Anweisungen befolgen können: wissen, was im Haus läuft, Regeln für die Daten, eine Einweisung, die zur Rolle passt, und ein Nachweis. Wer das mit einem System verbindet, das die Datenregel technisch erzwingt und jeden Lauf protokolliert, hat den größten Teil der Arbeit nicht in Formularen, sondern in der Architektur erledigt. Wie das bei MadeForPrivacy aussieht, zeigen wir dir gern an einem Prozess aus deinem Haus.
Quellen
- Verordnung (EU) 2024/1689 (KI-Verordnung), insbesondere Art. 3 Nr. 3, 4 und 56, Art. 4 und Art. 113.
- AI literacy – Questions & Answers.
- AI Act – Regulatory framework for AI (Zeitplan der Anwendung).
- Verordnung (EU) 2026/1744 zur Änderung der Verordnung (EU) 2024/1689 („KI-Omnibus").
- KI-Service-Desk mit Compliance-Kompass.
- Orientierungshilfe „Künstliche Intelligenz und Datenschutz" (Version 1.0).
Alle Quellen zuletzt abgerufen am 5. Oktober 2026. Der Beitrag gibt die Rechtslage nach unserem Verständnis wieder und ist keine Rechtsberatung. Die Angaben zu MadeForPrivacy beschreiben den Stand der Software im Oktober 2026.
Nächster Schritt
KI einführen, mit Einweisung und Nachweis.
Wir schauen mit dir, welche KI schon im Haus läuft, welche Regeln sie braucht und wie ein erster Agent mit Datenzone und Protokoll aussieht.
Neueste Kommentare